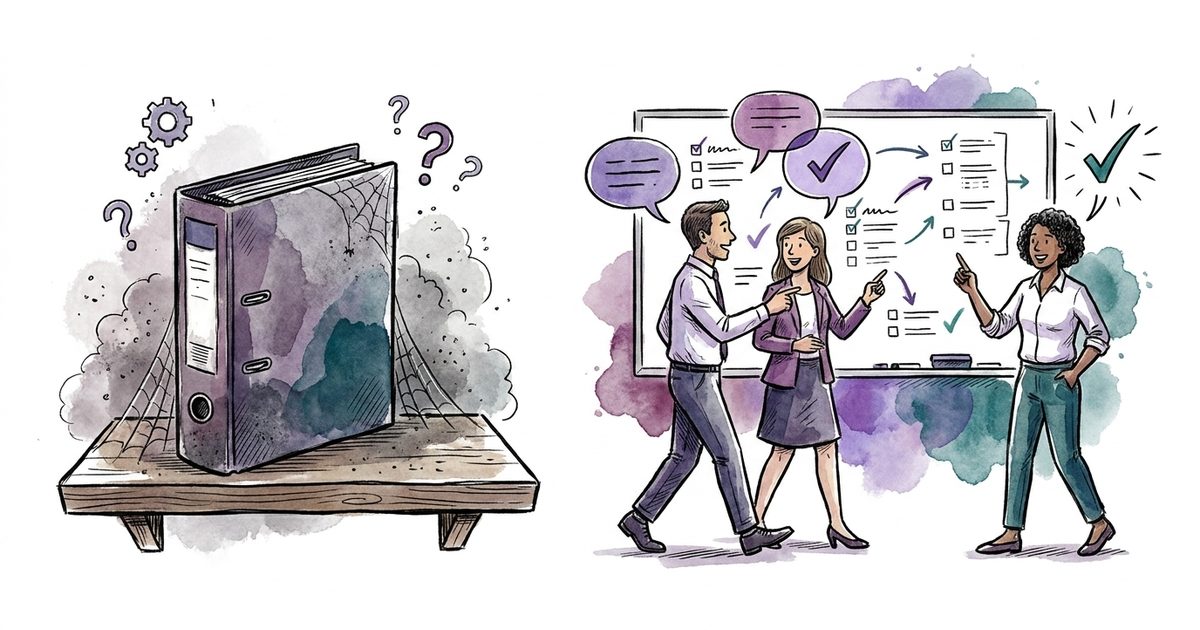
Ein ISMS kann zertifiziert sein und trotzdem tot. Der Ordner ist voll, die Richtlinien sind unterschrieben, das interne Audit war unauffällig. Dann fragt ein Kunde im Walkthrough nach der letzten Risikobeurteilung, und im Raum wird es still. Ob ein gelebtes ISMS vorliegt oder ein Papier-ISMS, zeigt sich in dem Moment, in dem jemand von aussen eine konkrete Frage stellt.
Wir sehen in Mandaten beide Sorten. Das Papier-ISMS ist dabei kein Zeichen von Faulheit. Es entsteht fast immer aus einer falschen Zielsetzung: Das Zertifikat oder der abgehakte Auditpunkt war das Projektziel, und der Betrieb danach war niemandes Aufgabe mehr.
Ein gelebtes ISMS erkennst du an drei Dingen: Risiken werden dort besprochen, wo Entscheidungen fallen. Massnahmen haben einen Besitzer und einen Termin. Vorfälle verändern das System. Alles andere ist Dokumentation. Ein schlankes ISMS, das läuft, schlägt in jedem Kundenaudit und in jedem Vorfall das dicke, das im Ordner liegt.
Woran erkennst du ein gelebtes ISMS?
Ein gelebtes ISMS ist ohne Vorbereitung auskunftsfähig. Das Risikoregister trägt ein Datum aus diesem Quartal. Jede offene Massnahme hat einen Namen und einen Termin. Die Geschäftsleitung kann die drei grössten Risiken nennen, ohne nachzuschlagen. Und der letzte Vorfall hat nachweislich etwas verändert, eine Regel, eine Zuständigkeit, eine technische Einstellung.
Der Unterschied lässt sich an wenigen Fragen festmachen:
| Frage | Papier-ISMS | Gelebtes ISMS |
|---|---|---|
| Wann wurde das Risikoregister zuletzt aktualisiert? | Vor dem letzten Audit | Im laufenden Quartal |
| Wer ist für die Top-Risiken verantwortlich? | "Die IT" oder der externe Berater | Namentlich benannte Personen aus der Linie |
| Was hat der letzte Vorfall verändert? | Nichts, er steht in keinem Protokoll | Eine konkrete Anpassung mit Datum |
| Kennt die Geschäftsleitung den Stand der Massnahmen? | Einmal im Jahr, vor dem Audit | Aus dem letzten Steuerkreis |
Auffällig ist, was in dieser Liste fehlt: die Anzahl Richtlinien, die Seitenzahl des Sicherheitskonzepts, das Tool, in dem alles dokumentiert ist. Nichts davon sagt etwas darüber aus, ob das System funktioniert. Ein Auditor, der sein Handwerk versteht, stellt genau deshalb die Fragen aus der linken Spalte. Diese Fragen sind in dreissig Sekunden gestellt und in einem gelebten ISMS in dreissig Sekunden beantwortet.
Warum entstehen Papier-ISMS überhaupt?
Weil die meisten ISMS für den Auditor gebaut werden, nicht für den Betrieb. Ein Beratungsprojekt liefert Vorlagen, die Organisation füllt sie aus, das Zertifikat kommt, das Projekt endet. Ab diesem Tag hat das ISMS keinen Besitzer mehr. Was übrig bleibt, ist ein Dokumentenstand, der jedes Jahr kurz vor dem Überwachungsaudit reanimiert wird.
Dazu kommt ein Dimensionierungsproblem. Viele KMU übernehmen Vorlagen, die für Konzerne geschrieben wurden: dreissig Richtlinien, ein Rollenmodell mit Gremien, die es im Unternehmen gar nicht gibt, Prozesse für Fälle, die nie eintreten. Bei 120 Mitarbeitenden liest das niemand. Ein System, das niemand liest, kann niemand leben.
Die Norm ist daran unschuldig. ISO 27001 verlangt ausdrücklich ein Managementsystem im Zyklus: Risiken bewerten, behandeln, überprüfen, verbessern. Also Betrieb. Ein totes ISMS übererfüllt die Norm nicht, es unterschreitet sie, was im Zertifizierungsaudit selten auffällt, weil dort Stichproben geprüft werden und sich die Organisation vorbereitet. Kundenaudits sind unangenehmer. Dort fragt jemand, der wissen will, ob er euch seine Daten anvertrauen kann, und nicht, ob ein Normkapitel formal abgedeckt ist.
Weniger Dokumente, mehr Betrieb
Der naheliegende Reflex bei einem toten ISMS ist ein neues Projekt: alles überarbeiten, noch einmal dokumentieren, diesmal richtig. In unserer Erfahrung stimmt das Gegenteil. Die meisten Papier-ISMS haben nicht zu wenig Substanz, sondern zu viel Masse. Der Weg zurück zum Leben führt über Streichen.
Das ist dieselbe Logik wie bei Security-Tools: mehr Schutz, weniger Tools, weniger Kosten. Ein ISMS mit acht Richtlinien, die alle kennen, einem Risikoregister mit fünfzehn echten Risiken und einem festen monatlichen Rhythmus schützt besser als vierzig Dokumente, die niemand öffnet. Dimensionierung schlägt Vollständigkeit.
Das Zielbild ist ein Bestand, der zur Organisation passt: so wenige Richtlinien, dass alle sie kennen, ein Register mit Risiken, die eine Entscheidung auslösen können, Prozesse für Fälle, die tatsächlich vorkommen. Was übrig bleibt, ist so kurz, dass ein neuer Mitarbeitender es in der ersten Woche liest, und so konkret, dass er danach weiss, was er im Verdachtsfall tut.
Der Engpass heisst Verantwortung
Hinter fast jedem Papier-ISMS steckt dieselbe Lücke: Es gibt niemanden, dessen Aufgabe der Betrieb ist. Framework, Tools und Budget sind meist vorhanden. Was fehlt, ist eine Person mit Mandat und Zeit, die das Risikoregister aktuell hält, Massnahmen nachfasst und der Geschäftsleitung regelmässig den Stand zeigt.
Im KMU landet diese Rolle meist beim IT-Leiter, als Zusatz zu einem vollen Tagesgeschäft. Das funktioniert genau so lange, wie nichts anderes brennt, also selten lange. Die Geschäftsleitung wiederum bekommt keine Zahlen, fragt deshalb nicht nach, und ohne Nachfrage rutscht das Thema in jeder Prioritätenliste nach unten. Kein Entscheid schafft das System ab. Es hört auf, Thema zu sein, und das reicht.
Die erste Frage bei einem stillstehenden ISMS ist deshalb eine Führungsfrage: Wer besitzt das System, wie viel Zeit hat diese Person dafür, und wer verlangt regelmässig Rechenschaft? Ob die Antwort ein interner Verantwortlicher mit klarem Zeitbudget ist oder Sicherheitsführung im Mandat, ist zweitrangig. Ohne Antwort bleibt jede Überarbeitung ein weiteres Projekt mit Ablaufdatum.
Ein Beispiel aus der Praxis
Ein Schweizer Zulieferbetrieb, rund 150 Mitarbeitende, seit zwei Jahren ISO-27001-zertifiziert. Der Anlass für das Mandat war ein Kundenaudit, kein Vorfall: Ein Grosskunde wollte im Walkthrough die letzte Risikobeurteilung sehen. Der jüngste Eintrag war vierzehn Monate alt, der zuständige Mitarbeiter hatte das Unternehmen verlassen, und die im Konzept beschriebene vierteljährliche Sicherheitsrunde hatte seit der Zertifizierung nie stattgefunden. Das Zertifikat hing gerahmt im Empfang. Der Kunde verlängerte trotzdem, verlangte aber innert sechs Monaten einen Nachweis über den laufenden Betrieb.
Die Lösung war unspektakulär. Das Risikoregister wurde von rund 60 Einträgen auf 18 gekürzt, jede Massnahme bekam eine verantwortliche Person und einen Termin, und die Sicherheitsrunde wurde als fixer Punkt in die bestehende Geschäftsleitungssitzung integriert statt als eigenes Gremium geführt. Es wurden keine neuen Dokumente geschrieben und kein neues Tool gekauft, der Bestand wurde nur kleiner und verbindlicher. Beim Folgeaudit war die Frage nach der letzten Risikobeurteilung in zwei Minuten beantwortet. Nicht, weil sich jemand vorbereitet hatte, sondern weil die Antwort ohnehin auf dem Tisch lag.
Wie viel Aufwand braucht ein gelebtes ISMS im Monat?
Weniger, als die meisten befürchten. In unserer Erfahrung tragen wenige Stunden pro Monat ein KMU-ISMS: ein Steuerkreis mit der Geschäftsleitung, ein gepflegtes Risikoregister, ein Blick auf offene Massnahmen und Vorfälle. Teuer ist nicht der laufende Betrieb. Teuer ist die Wiederbelebung, wenn das System zwölf Monate lag und ein Audit ansteht. Dann arbeitet jemand zwei Wochen im Krisenmodus an etwas, das über das Jahr verteilt kaum aufgefallen wäre.
Der Rhythmus ist dabei wichtiger als der Umfang. Ein kurzer, fester Termin, der tatsächlich stattfindet, schlägt die grosse Jahresübung. Deshalb bauen wir Mandate um einen monatlichen Steuerkreis und einen Quartalsbericht an den Verwaltungsrat, nicht um Dokumentenlieferungen. Was der Aufbau eines ISMS davor kostet und wie lange er dauert, haben wir im Beitrag zu ISO 27001 im KMU: Aufwand, Dauer und Kosten aufgeschrieben.
Was das für ISG und Kundenaudits bedeutet
Das Schweizer Informationssicherheitsgesetz macht den Unterschied zwischen Papier und Betrieb sichtbarer. Bis Ende 2026 brauchen dem ISG unterstellte Organisationen ein funktionierendes ISMS, und für Betreiber kritischer Infrastrukturen gilt seit April 2025 die Meldepflicht für Cyberangriffe innert 24 Stunden an das BACS. Eine Meldung innert 24 Stunden setzt voraus, dass jemand Vorfälle erkennt, bewertet und weiss, wer meldet. Das steht in keinem Ordner, das ist Betrieb. Wer betroffen ist und was in den verbleibenden Monaten realistisch ist, steht im Beitrag zur ISG ISMS-Pflicht bis Ende 2026.
Kundenaudits ziehen in dieselbe Richtung. Fragebögen lassen sich mit Dokumenten beantworten, Walkthroughs nicht. In unserer Erfahrung wollen Auditoren von Grosskunden zunehmend nicht das Konzept sehen, sondern den letzten Steuerkreis, das aktuelle Register, den behandelten Vorfall. Ein gelebtes ISMS beantwortet diese Fragen nebenbei. Ein Papier-ISMS macht aus jedem Kundenaudit ein eigenes Projekt, mit Vorbereitungswochen, die niemand budgetiert hat, und mit einem Restrisiko, das kein Dokument abfängt: dass jemand im Gespräch eine Frage ehrlich beantwortet.
Häufige Fragen
Ist ein zertifiziertes ISMS nicht automatisch ein gelebtes ISMS?
Nein. Ein Zertifizierungsaudit prüft Stichproben zu einem angekündigten Zeitpunkt, auf den sich die Organisation vorbereitet. Ein ISMS kann diese Prüfung bestehen und im Alltag trotzdem stillstehen. Sichtbar wird das meist erst in Kundenaudits oder bei einem Vorfall, also dann, wenn es zählt.
Sollen wir unser Papier-ISMS retten oder neu anfangen?
Fast immer retten. Die Dokumente sind selten das Problem, meistens sind es zu viele davon. Kürzen, Verantwortliche benennen und einen festen Rhythmus einführen ist deutlich schneller als ein Neuaufbau. Eine bestehende Zertifizierung steht dem nicht im Weg, solange die Normanforderungen abgedeckt bleiben, und schlankere Dokumente machen das nächste Überwachungsaudit eher leichter.
Können wir den ISMS-Betrieb komplett an einen Dienstleister auslagern?
Den Rhythmus und die Methodik ja, die Verantwortung nein. Ein externer Partner kann Steuerkreis, Register und Reporting führen und tut das oft zuverlässiger als eine überlastete Linie. Gelebt wird das System aber dort, wo gearbeitet wird: Massnahmen setzt die eigene Organisation um, und die Geschäftsleitung bleibt diejenige, die Rechenschaft verlangt.
Ob euer ISMS lebt, weisst du vermutlich schon, sonst hättest du nicht bis hierhin gelesen. Der Weg von Papier zu Betrieb ist dabei kürzer als der Weg von null zu Papier, weil das meiste Material schon da ist. Wie so ein Einstieg aussieht, vom Erstgespräch bis zum Vollbetrieb, zeigt der Ablauf eines Mandats auf der Startseite.