Die Budgetrunde läuft, und die IT bringt eine Liste mit einem guten Dutzend Positionen mit. Die meisten davon sind Verlängerungen. Die Geschäftsleitung fragt, welcher Teil davon Sicherheit ist, und niemand kann das beantworten, ohne die Liste Zeile für Zeile durchzugehen. Daran scheitert das Security-Budget im KMU fast immer zuerst: nicht an der Höhe, sondern daran, dass niemand sagen kann, wofür das Geld arbeitet.
Das ist unangenehmer, als es klingt. Eine Summe, die niemand begründen kann, wird in jeder Sparrunde gekürzt und nach jedem Vorfall in der Branche erhöht. Beides hat mit dem Risiko wenig zu tun.
Ein Security-Budget im KMU ist selten zu klein. Es ist meistens unsichtbar, verteilt über IT-Positionen, die niemand als Sicherheit ausweist. Wer die Ausgaben in drei Töpfe sortiert, Betrieb, Nachweis und Veränderung, kann zum ersten Mal begründen, was bleibt, was weg kann und was fehlt. Die Zahl steht am Schluss dieser Arbeit, nicht am Anfang.
Warum die Prozentfrage nicht weiterhilft
Die Frage kommt fast immer zuerst: wie viel Prozent vom IT-Budget sind normal? Es kursieren Richtwerte, und sie klingen beruhigend, weil sie eine Entscheidung in eine Rechnung verwandeln. Nur hat der Richtwert zwei Löcher.
Das erste: Das IT-Budget ist selbst kein neutraler Massstab, sondern das Ergebnis alter Entscheide. Wer vor sechs Jahren eine teure Infrastruktur gekauft hat, hat ein grosses IT-Budget und bekommt damit rechnerisch ein grosses Security-Budget zugesprochen, ohne dass das Risiko dadurch grösser oder kleiner geworden wäre. Ein Prozentsatz von einer schiefen Basis ergibt eine schiefe Zahl.
Das zweite: Zwei Firmen gleicher Grösse tragen völlig unterschiedliche Exponierung. Ein Zulieferer mit drei europäischen Grosskunden bekommt Sicherheitsanforderungen über den Vertrag geliefert, ob er will oder nicht. Ein Treuhandbüro mit 60 Mitarbeitenden hat kein Lieferkettenthema, dafür Mandantendaten, deren Verlust das Geschäft beendet. Derselbe Prozentsatz produziert in beiden Fällen die falsche Summe, einmal zu hoch, einmal zu tief.
Die meisten KMU haben kein zu kleines Security-Budget. Sie haben ein unsichtbares. In unserer Erfahrung entsteht mehr Schutz regelmässig dadurch, dass Positionen verschwinden, nicht dadurch, dass welche dazukommen.
Wie viel Security-Budget braucht ein KMU?
So viel, wie der Betrieb des Bestehenden kostet, plus die Risiken, die ihr bewusst nicht tragen wollt. Die Reihenfolge zählt dabei mehr als die Summe. In den meisten KMU liegt der grössere Teil des Geldes längst im Haus, nur nicht unter dem Label Sicherheit. Macht ihr zuerst sichtbar, was schon läuft, redet ihr danach über eine viel kleinere Zusatzzahl.
Ein Teil dieser Ausgaben ist nicht verhandelbar, egal wie die Marge im letzten Quartal aussah. Ein Backup, das regelmässig zurückgespielt wird. Identitäten, die beim Austritt tatsächlich erlöschen. Systeme, die gepatcht werden. Logs, die jemand liest. Das ist Betrieb, vergleichbar mit der Heizung: langweilig, laufend, und niemand feiert es. Der verhandelbare Teil beginnt erst darüber. Er hängt davon ab, was euch ein Stillstand kostet und wer euch vertraglich auf die Finger schaut. Die Mitarbeiterzahl sagt dazu wenig.
Ein Posten fehlt in fast jedem dieser Budgets: die Führung selbst. Jemand muss entscheiden, was nicht gekauft wird, und diese Entscheidung gegenüber Geschäftsleitung, Verwaltungsrat und Kunden vertreten. Was diese Rolle in der Schweiz kostet, haben wir in der ehrlichen Rechnung zu den CISO-Kosten aufgeschlüsselt. Ohne diesen Posten bleibt das Budget eine Einkaufsliste.
Die drei Töpfe, in denen Security-Geld steckt
Sobald die Ausgaben auf dem Tisch liegen, sortieren sie sich fast von selbst in drei Gruppen. Die Trennung ist keine Buchhaltungsübung, sie verändert, wer worüber entscheidet.
- Betrieb. Lizenzen, Managed Services, Backup, Monitoring, Patch-Management. Planbar, wiederkehrend, in der Regel der grösste Topf. Diskussionen hier sind Effizienzdiskussionen, keine Risikodiskussionen.
- Nachweis. Audits, Zertifizierung, Kundenfragebögen, Penetrationstests, die ein Kunde verlangt. Getrieben vom Vertrieb und von der Regulierung, nicht vom Bedrohungsbild. Dieser Topf wächst mit eurer Kundenliste.
- Veränderung. Zeitlich begrenzte Vorhaben: Mehrfaktor-Authentisierung flächendeckend, Netzsegmentierung, ISMS-Aufbau. Endet, wenn es fertig ist, und geht dann teilweise in den Betrieb über.
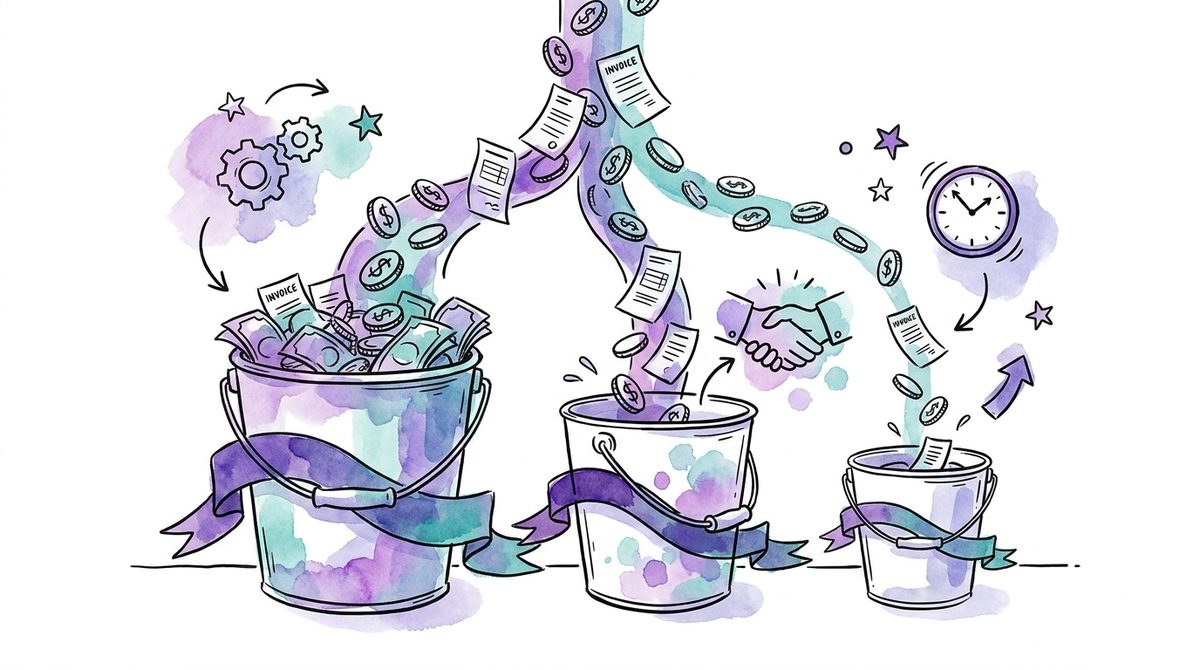
Der Nutzen der Trennung zeigt sich in der Sitzung. Steckt alles in einer Summe, wird jede Diskussion politisch: Jede Kürzung klingt nach Fahrlässigkeit, jede Erhöhung nach Panik. Getrennt wird sichtbar, dass der Betriebstopf eine Kostenfrage ist, der Nachweistopf eine Vertriebsfrage und nur der dritte Topf zur Disposition steht. Und es wird sichtbar, wenn ein Veränderungsprojekt dauerhaft Betriebskosten erzeugt, die niemand eingeplant hat. In unserer Erfahrung ist das der häufigste Grund, warum Budgets im zweiten Jahr eng werden.
Wie das in einem Schweizer KMU aussieht
In einem Mandat bei einem Industriebetrieb mit gut 200 Mitarbeitenden und zwei Standorten ging die Geschäftsleitung von einem Security-Budget im tiefen fünfstelligen Bereich aus. Das war die Summe der Positionen, die im System unter Sicherheit verbucht waren.
Die Bestandsaufnahme brachte drei weitere Quellen ans Licht. Ein Sicherheitsmodul lief im Managed-Service-Vertrag der IT-Firma mit, seit Jahren bezahlt und nie ausgewertet. Zwei Abonnements für Schwachstellenscans deckten dieselbe Aufgabe ab, gekauft von zwei Personen zu unterschiedlichen Zeitpunkten. Eine Awareness-Plattform wurde pro Kopf verrechnet, obwohl ein grosser Teil der Belegschaft sie nie geöffnet hatte.
Die reale Summe lag deutlich über der Annahme. Die Konsequenz war trotzdem keine Kürzung. Das Geld hängten wir um, weg von den Doppelspurigkeiten, hin zu dem, was der grösste Kunde im Audit sehen wollte. Wie dieses Aufräumen im Detail abläuft, steht im Beitrag zum Konsolidieren von Security-Tools. Für die Geschäftsleitung war der wichtigere Effekt ein anderer: Zum ersten Mal gab es eine Zahl, die jemand im Haus verteidigen konnte, weil er wusste, was dahintersteckt.
Warum ein Security-Budget vor dem Verwaltungsrat durchfällt
Ein Verwaltungsrat kann nicht beurteilen, ob ihr eine Endpoint-Lösung von Hersteller A oder B braucht. Er kann und muss beurteilen, welche Störung das Unternehmen aushält. Genau diese Übersetzung fehlt in den meisten Budgetvorlagen, und deshalb bekommen sie ein Ja mit gerunzelter Stirn oder ein Nein ohne Begründung.
Eine Vorlage, die trägt, beantwortet drei Dinge in der Sprache des Gremiums: Was passiert dem Geschäft, wenn dieser Posten gestrichen wird. Welche Verpflichtung gegenüber Kunden oder Regulator hängt daran. Und welches Risiko das Gremium akzeptiert, wenn es die Position streicht. Der letzte Punkt ist der unbequeme, und er ist der einzige, der Budgets stabil hält. Ein akzeptiertes Risiko ist eine Entscheidung mit Namen darauf. Ein gestrichener Posten ohne diese Entscheidung ist nur eine verschobene Rechnung.
Das erklärt auch, warum Security-Budgets nach einem Vorfall bei einem Mitbewerber sprunghaft steigen und zwölf Monate später wieder zusammenfallen. Wo kein Beschluss dokumentiert ist, entscheidet die Stimmung.
Was kostet es, das Budget nicht zu entscheiden?
Kurzfristig nichts, und genau darin liegt das Problem. Der Preis fällt später an, an drei Stellen. Erstens im Verkauf: Wer im Kundenfragebogen nicht belegen kann, was er betreibt, verliert Wochen oder den Auftrag. Zweitens im Ernstfall, wo alles zum Notfalltarif eingekauft wird, inklusive der externen Hilfe. Drittens im Abo-Wildwuchs, der jedes Jahr still weiterläuft, weil eine Kündigung eine Entscheidung wäre und niemand zuständig ist.
Dazu kommt der Kalender. Das Schweizer Informationssicherheitsgesetz verpflichtet Betreiber kritischer Infrastrukturen seit dem 1. April 2025, Cyberangriffe innert 24 Stunden dem BACS zu melden (Informationen zur Meldepflicht des BACS). Bis zum 31. Dezember 2026 brauchen dem ISG unterstellte Organisationen ein funktionierendes ISMS. Viele KMU sind davon nicht direkt betroffen, bekommen die Anforderung aber über ihre Kunden in den Vertrag geschrieben. Wer das erst im Herbst 2026 budgetiert, zahlt denselben Aufbau unter Zeitdruck.
Woran du ein tragfähiges Security-Budget erkennst
Vier Merkmale, die sich in der Praxis bewährt haben. Keines davon hat mit der Höhe zu tun.
- Jede Position hat einen Namen daneben, nicht eine Abteilung. Wer sie verantwortet, kann erklären, was ohne sie passiert.
- Betrieb, Nachweis und Veränderung sind getrennt ausgewiesen, damit eine Sparrunde nicht am Backup landet, weil es zufällig oben auf der Liste stand.
- Es gibt eine Streichliste. Ein Budget ohne Positionen, die bewusst nicht finanziert werden, ist keine Priorisierung, sondern eine Wunschliste.
- Die nicht finanzierten Punkte sind als akzeptiertes Risiko protokolliert, mit Datum und Gremium. Das ist der Teil, den Prüfer und Versicherer zuerst sehen wollen.
Mit diesen vier Punkten braucht ihr keinen Benchmark mehr. Die Zahl ergibt sich, und sie hält der Nachfrage im Verwaltungsrat stand. Wenn im eigenen Haus niemand die Zeit hat, diese Sortierung einmal sauber zu machen, ist genau das der Fall, für den es Senior-Sicherheitsführung im Mandat gibt: Die drei Festpreis-Pakete starten in der Regel mit einer Standortbestimmung, aus der die Budgetgrundlage ohnehin entsteht.
Häufige Fragen
Gehört das Security-Budget in die IT oder in die Geschäftsleitung?
Die Ausgaben laufen meist über die IT, der Entscheid gehört in die Geschäftsleitung. Der Grund liegt in der Haftung. Die IT kann beurteilen, was etwas kostet und was es technisch bewirkt. Ob ein Restrisiko tragbar ist, entscheidet, wer für das Geschäft geradesteht. Wird beides in der IT gebündelt, entsteht ein Budget, das niemand ausserhalb der IT verteidigen kann.
Zählt die Cyberversicherung ins Security-Budget?
Ja, und sie gehört sichtbar hinein, weil sie Entscheidungen verschiebt. Eine Police ersetzt keine Massnahme, sie verändert nur, wer die Kosten eines Schadens trägt. Zusätzlich verlangen Versicherer heute Nachweise über Backup, Mehrfaktor-Authentisierung und Reaktionsfähigkeit. Diese Nachweise zu erbringen kostet Geld, das in den Nachweis-Topf gehört und in vielen Budgets fehlt.
Was, wenn mitten im Jahr klar wird, dass das Budget nicht reicht?
Dann ist meist ein neues Kundenversprechen oder eine neue Verpflichtung dazugekommen, nicht eine neue Bedrohung. Das ist eine gute Nachricht, weil sich ein Nachtragsantrag mit einem konkreten Kunden oder Vertrag begründen lässt, nicht mit einem Gefühl. Schwierig wird es nur, wenn niemand sagen kann, welche der bestehenden Positionen dafür weichen könnte.