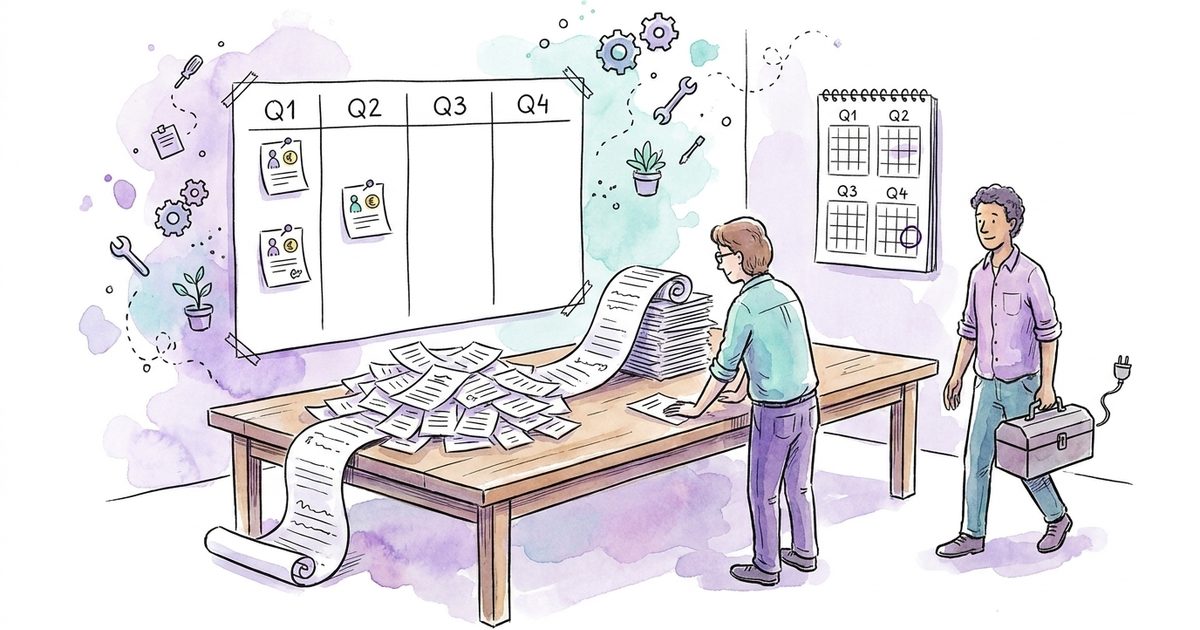
Der Bericht liegt seit vier Monaten auf dem Laufwerk. 41 Feststellungen, sauber priorisiert, mit Ampelfarben. Erledigt sind sieben, und es sind die sieben, die ohnehin jemand auf dem Zettel hatte. Eine Security-Roadmap im KMU scheitert selten daran, dass die falschen Dinge draufstehen. Sie scheitert daran, dass niemand ausgerechnet hat, wie viel Veränderung eine IT mit vier Leuten neben dem Tagesgeschäft überhaupt trägt.
Eine Security-Roadmap ist ein Kapazitäts- und Budgetplan, kein Massnahmenkatalog. Den Ausschlag geben die Reihenfolge, der Besitzer pro Vorhaben und die freie Zeit im Team. Wer nach Risiko-Score sortiert, arbeitet die Liste von oben ab und kommt nie unten an. Wer nach Geschäftswirkung sortiert, finanziert mit dem ersten Quartal oft den Rest des Jahres.
Warum Security-Roadmaps im zweiten Quartal stehen bleiben
Die Liste ist meistens gut. Ein Assessment findet in zwei Wochen zuverlässig, was fehlt, und ordnet es nach Kritikalität. Nur beschreibt diese Ordnung die Bedrohungslage, nicht euren Betrieb.
Der begrenzende Faktor in einem KMU mit 50 bis 500 Mitarbeitenden ist in unserer Erfahrung selten das Lizenzbudget. Es ist die Anzahl Veränderungen, die eine Organisation pro Quartal verdaut. Jede Massnahme bedeutet eine Richtlinie, die jemand liest, einen Prozess, den jemand anders macht, einen Rollout, den jemand supportet. Mehrfaktor-Authentisierung auf allen Administratorkonten ist zwei Stunden Konfiguration und sechs Wochen Gespräch mit den Leuten, deren Arbeitsablauf sich ändert. Auf der Roadmap steht eine Zeile.
Dazu kommt die Besitzfrage. Steht in der Spalte "Verantwortlich" eine Abteilung statt eine Person, passiert nichts. Nicht aus Unwillen. Eine Abteilung hat schlicht keinen Kalender. Und drittens fehlt oft die Definition von fertig. "Backup-Konzept überarbeiten" kann heissen: ein Dokument existiert. Es kann auch heissen: eine Wiederherstellung wurde getestet und hat funktioniert. Zwischen beiden liegen zwanzig Arbeitstage.
Die meisten Firmen, die bei uns anrufen, haben kein Sicherheitsproblem. Sie haben ein Dimensionierungsproblem: zu viele Tools, zu wenig Überblick, zu hohe Kosten für zu wenig echten Schutz. Deshalb steht auf einer brauchbaren Roadmap im ersten Quartal fast immer, was wegfällt. Mehr Schutz, weniger Tools, weniger Kosten, in dieser Reihenfolge.
Was gehört in eine Security-Roadmap fürs KMU?
In eine Security-Roadmap gehören pro Vorhaben fünf Angaben: was sich konkret ändert, welchen geschäftlichen Grund es dafür gibt, wer es besitzt, wie viele Arbeitstage und Franken es bindet und bis wann es fertig ist. Fehlt eine dieser fünf, ist der Eintrag eine Absichtserklärung. Absichtserklärungen überleben kein Quartal mit einem vollen Betrieb.
Der geschäftliche Grund ist die Angabe, die am häufigsten fehlt und am meisten trägt. Er ist der Satz, mit dem die Geschäftsleitung die Ausgabe später gegenüber sich selbst rechtfertigt. "Reduziert Risiko" reicht dafür nicht. "Der Rahmenvertrag mit dem grössten Kunden verlangt es bis Juni" reicht.
Beim Aufwand zählen die eigenen Arbeitstage mehr als der Rechnungsbetrag. Eine Offerte wird einmal verhandelt und dann bezahlt. Zwölf Arbeitstage aus einem Dreierteam sind dagegen ein Monat, in dem etwas anderes liegen bleibt, und dieser Posten steht in keinem Budget. Roadmaps, die nur Franken ausweisen, sehen deshalb bezahlbar aus und sind es im Kalender trotzdem nicht. Wir schreiben beide Zahlen nebeneinander, weil die zweite diejenige ist, an der Vorhaben scheitern.
| Vorhaben | Geschäftlicher Grund | Besitzer | Aufwand | Termin |
|---|---|---|---|---|
| Zwei überlappende Endpoint-Tools auf eines reduzieren | Senkt Lizenzkosten, ein Alarmkanal statt zwei | Leiter IT-Betrieb | 12 Arbeitstage, keine neue Lizenz | Q1 |
| Meldewege und Entscheidungsrechte für Vorfälle festhalten und einmal üben | Vertragliche Meldefrist von 24 Stunden erfüllbar machen | Geschäftsführer | 3 Arbeitstage plus halber Tag Übung | Q1 |
| Zugriffsrechte auf die Konstruktionsdaten neu ordnen | Auflage aus dem Kundenaudit, blockiert die Vertragsverlängerung | Leiterin Engineering | 20 Arbeitstage, verteilt | Q2 |
Genauso wichtig ist, was nicht draufgehört. Feststellungen ohne Besitzer gehören zurück ins Assessment, nicht auf den Plan. Zeilen wie "Awareness erhöhen" kann niemand je als erledigt markieren, weil kein Zustand beschrieben ist, den man erreichen könnte. Und eine Tool-Evaluation ohne Entscheidungsdatum läuft so lange, bis der Anbieter das Angebot erneuert.
Die Reihenfolge, die ein KMU durchhält
Nach Risiko-Score zu sortieren wirkt objektiv. In der Praxis belohnt es die Person, die den Score vergeben hat, und produziert ein erstes Quartal, in dem alles rot ist und nichts fertig wird. Vier Kriterien führen in unserer Erfahrung zu einer Reihenfolge, die ein KMU auch durchhält.
Zuerst kommt, was Geld freischaltet. Wenn eine Auflage aus einem Kundenaudit eine Vertragsverlängerung blockiert, ist sie das wichtigste Vorhaben des Quartals, unabhängig davon, welche Farbe sie im Bericht hat. Sicherheit, die einen Abschluss ermöglicht, wird intern selten noch als reine Kostenstelle diskutiert.
Danach kommt, was Kapazität schafft. Ein Tool abzuschalten, das seit dem Pilotprojekt niemand mehr öffnet, spart Lizenzkosten und, wichtiger, die Stunden, die jemand in seine Pflege steckt. Diese Stunden sind das Budget für alles Weitere. Aufräumen ist der einzige Posten auf der Roadmap, der Kapazität zurückgibt, statt sie zu verbrauchen.
An dritter Stelle steht, was ein Datum von aussen hat: vertragliche Meldefristen und Auditzyklen. Betreiber kritischer Infrastrukturen melden Cyberangriffe seit dem 1. April 2025 innert 24 Stunden nach Entdeckung an das BACS (Informationen zur Meldepflicht des BACS), und solche Fristen werden über Lieferverträge weitergereicht. Untersteht ihr dem ISG, steht zusätzlich die ISMS-Frist bis Ende 2026 im Kalender. Termine sind nicht verhandelbar, Scores schon.
Zuletzt kommt, was den grössten realistischen Schaden verhindert. Realistisch heisst: die Szenarien, die in eurer Branche vorkommen. Eine getestete Wiederherstellung und aufgeräumte Administratorkonten bringen mehr als das exotische Szenario, das im Bericht gut aussieht und in eurer Branche kaum vorkommt.
Diese Reihenfolge verändert auch das Gespräch über das Budget. Startet ihr mit einem Vorhaben, das eine Vertragsverlängerung sichert, und bestellt im selben Quartal eine Lizenz ab, sitzt ihr beim nächsten Antrag anders im Raum als jemand, der zwölf Monate lang Risiken beschreibt. Das ist kein rhetorischer Kniff. Es ist der Unterschied zwischen einem Sicherheitsprogramm, das im Geschäft verankert ist, und einem, das von der Geduld der Geschäftsleitung lebt.
Wie lange dauert eine Security-Roadmap im KMU?
In unserer Erfahrung liegen zwischen der Standortbestimmung und einem stabilen Sicherheitsbetrieb zwölf bis achtzehn Monate. Nicht zu verwechseln mit der Anlaufzeit: Eine Sicherheitsführung ist nach rund sechs Wochen arbeitsfähig, die Roadmap, die sie steuert, läuft über Quartale. Die ersten 90 Tage entscheiden über den Rest, weil sie Ordnung in Bestand, Besitzer und Termine bringen und die ersten sichtbaren Ergebnisse liefern. Danach ist es Betrieb und kein Projekt mehr.
Diese Aufteilung hat einen praktischen Grund. Eine Geschäftsleitung finanziert selten ein Programm über achtzehn Monate auf Vertrauensvorschuss. Sie finanziert ein Quartal, sieht ein Ergebnis und entscheidet neu. Wie dieser Takt in einem Mandat anläuft, steht im Ablauf vom Kickoff bis zum Vollbetrieb. Woher die Ausgangslage kommt, wenn noch keine existiert, beschreibt der Artikel zum Security Assessment als Standortbestimmung.
Wie das in einem Schweizer KMU aussieht
Ein Maschinenbauer aus der Zentralschweiz, rund 240 Mitarbeitende, drei Standorte, hoher Exportanteil. Nach dem Assessment lagen 38 Feststellungen auf dem Tisch, davon elf im ersten Quartal eingeplant. Die IT bestand aus drei Personen, die parallel eine ERP-Migration begleiteten. Nach drei Monaten waren zwei der elf Vorhaben erledigt, und im Steuerkreis herrschte die Stimmung, das Ganze sei zu gross für die Firma.
Neu geplant wurde dann die Menge, nicht der Inhalt. Drei Vorhaben pro Quartal, jedes mit einem Namen als Besitzer. Das erste war eine Abschaltung: ein zweiter Schwachstellenscanner, dessen Berichte seit anderthalb Jahren niemand öffnete. Das zweite war die Neuordnung der Zugriffsrechte, die ein Kunde zur Bedingung gemacht hatte. Das dritte waren Meldewege für Vorfälle, inklusive einer Übung an einem Freitagnachmittag.
Nach zwölf Monaten waren 26 der 38 Feststellungen geschlossen, sieben bewusst akzeptiert und mit Begründung im Risikoregister dokumentiert, fünf gestrichen, weil sie sich mit der ERP-Migration erledigt hatten. Das Lizenzbudget lag unter dem Vorjahreswert, obwohl die Abdeckung gestiegen war. Der Verwaltungsrat bekam vier Mal eine Seite. Bemerkenswert daran ist nicht das Ergebnis, sondern dass die Liste dieselbe war wie am Anfang. Nur die Reihenfolge war eine andere.
Woran erkennst du, dass eine Security-Roadmap lebt?
Daran, dass sie sich verändert. Eine Roadmap, die nach zwölf Monaten noch aussieht wie am Tag der Verabschiedung, wurde abgelegt und nicht umgesetzt. Drei Anzeichen sind zuverlässig.
Es wird gestrichen. In jedem Quartalsreview fallen Vorhaben weg, weil sich das Geschäft geändert hat oder weil die Massnahme das Problem nie gelöst hätte. Eine Roadmap, die nur wächst, ist eine Wunschliste.
Jedes offene Vorhaben trägt einen Personennamen, und diese Person sitzt im Review am Tisch. Wer nicht am Tisch sitzt, liefert erfahrungsgemäss auch nicht. Das ist keine Charakterfrage, sondern eine Frage der Prioritäten des Tages.
Geschäftsleitung und IT schauen auf dieselbe Seite. Nicht auf eine technische Fassung für die IT und eine geschönte für oben. Sobald zwei Versionen existieren, verhandeln beide Seiten über verschiedene Dinge, und die Roadmap verliert ihre Funktion als gemeinsamer Plan.
Häufige Fragen
Brauchen wir zuerst ein Assessment, bevor wir eine Roadmap planen können?
Nicht zwingend, aber ihr braucht eine belastbare Ausgangslage. Sobald ihr wisst, welche Systeme geschäftskritisch sind, wer welche Zugänge hat und welche Verträge Sicherheitsanforderungen enthalten, lässt sich eine erste Reihenfolge auch ohne formales Assessment festlegen. Fehlt dieses Bild, kostet Raten am Anfang mehr als eine Bestandsaufnahme.
Wie viele Vorhaben passen realistisch in ein Quartal?
In unserer Erfahrung zwei bis vier in einem KMU mit einer kleinen IT, und eines davon sollte eine Abschaltung sein. Die Zahl klingt niedrig, bis man mitzählt, was das Team im selben Quartal sonst noch liefert. Drei fertige Vorhaben schlagen elf angefangene deutlich.
Was, wenn die Geschäftsleitung das Budget kürzt?
Dann tut die Roadmap genau, wofür sie da ist. Sie zeigt, welche Vorhaben wegfallen und welcher geschäftliche Grund damit unerfüllt bleibt. Eine Kürzung wird so von einem Sparbeschluss zu einer bewussten Risikoentscheidung mit einem Namen darunter. Das ist unbequemer und deutlich ehrlicher.
Die Frage, mit der wir in Mandaten anfangen, ist deshalb nicht "was fehlt euch". Sie lautet: was habt ihr im letzten Quartal tatsächlich fertig bekommen. Die Antwort bestimmt, wie die nächsten zwölf Monate aussehen dürfen.